
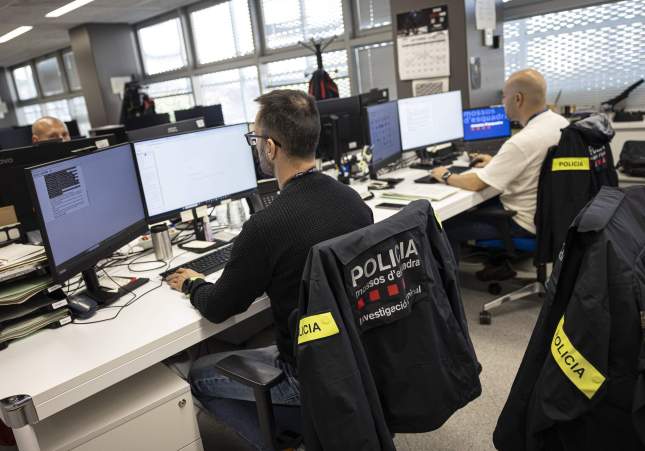
Una estafa habitual, però amb un final poc habitual. Els Mossos d'Esquadra han aconseguit recuperar 1.250.000 euros que uns ciberdelinqüents havien robat a una empresa de Barcelona amb una estafa digital que cada cop afecta més empreses de Catalunya. Els delinqüents van aconseguir fer-se passar per un proveïdor habitual de la companyia i van enganyar els responsables financers perquè fessin una transferència milionària a un compte bancari controlat pels estafadors a Hongria. Quan l'empresa va descobrir l'engany, els diners ja havien sortit de l'Estat. La ràpida actuació dels investigadors de la Unitat Central de Ciberestafes i Investigació Tecnològica (UCCIT) dels Mossos, però, va permetre bloquejar-los abans que els delinqüents poguessin retirar-los o moure'ls a altres comptes. Ara, després de mesos de gestions policials i judicials, l'empresa ha recuperat íntegrament els diners.
El cas és especialment rellevant perquè, tot i que aquesta modalitat d'estafa és coneguda i ha afectat moltes empreses, recuperar els diners un cop s'ha executat la transferència és molt complicat. Els ciberdelinqüents acostumen a moure ràpidament els fons entre diferents comptes bancaris, sovint situats en altres països, per dificultar-ne el rastreig i evitar que les autoritats judicials els puguin immobilitzar. En aquesta ocasió, la coordinació internacional ha permès evitar-ho.
Van suplantar un proveïdor per robar més d'un milió d'euros
La investigació va començar el juny de 2026, quan l'empresa multinacional va presentar una denúncia davant dels Mossos d'Esquadra. Els autors havien utilitzat una tècnica coneguda com a Business Email Compromise (BEC), una modalitat de ciberestafa empresarial que consisteix a suplantar la identitat d'un proveïdor o d'una persona de confiança per manipular els pagaments d'una empresa. En aquest cas, els delinqüents van aconseguir introduir-se en unes comunicacions comercials legítimes entre la companyia de Barcelona i un dels seus proveïdors habituals. Fent-se passar per aquest proveïdor, van modificar les dades bancàries d'una operació real i van aconseguir que els responsables financers de l'empresa ordenessin una transferència d'1,25 milions d'euros a un compte que, en realitat, estava sota el control dels estafadors.
L'engany estava preparat per no aixecar sospites. No es tractava d'una factura inventada ni d'una petició de pagament inesperada, sinó d'una operació comercial real en què els delinqüents havien aconseguit substituir el compte bancari del destinatari. L'empresa va descobrir que havia estat víctima d'una estafa quan el proveïdor legítim va avisar que no havia rebut ni un sol euro d'aquella factura, que estava pendent de cobrar.
Aquest tipus de frau posa en evidència les mancances de seguretat digital i dels protocols interns de verificació de moltes empreses. Els estafadors aprofiten les relacions comercials habituals i la confiança entre proveïdors i clients per aconseguir que els departaments financers autoritzin pagaments sense detectar que les dades bancàries han estat canviades. La manca de mecanismes addicionals per comprovar els canvis de comptes bancaris facilita que aquests enganys acabin provocant pèrdues de milers o milions d'euros.
Una cursa contra rellotge per bloquejar els diners a Hongria
Quan els Mossos van rebre la denúncia, els investigadors de la UCCIT, integrada a la Comissaria General de Tecnologies de la Informació i la Comunicació del comissari Miquel Àngel Garcia Alvira, van activar els protocols d'urgència per intentar localitzar els diners. Les primeres gestions bancàries van permetre identificar que el milió i quart d'euros havia anat a parar a un compte d'Hongria. Els Mossos van activar els canals de cooperació internacional a través d'INTERPOL i van establir contacte amb el Servei Executiu de la Comissió de Prevenció del Blanqueig de Capitals i Infraccions Monetàries (SEPBLAC) per agilitzar l'intercanvi d'informació financera amb les autoritats hongareses.
La rapidesa va ser determinant. Les autoritats d'Hongria van aconseguir bloquejar cautelarment el compte i immobilitzar la totalitat dels 1.250.000 euros abans que els delinqüents poguessin fer desaparèixer els diners. Era el primer pas, i el més important, per poder-los retornar a l'empresa catalana.
Amb els diners assegurats, els investigadors van impulsar la tramitació d'una Ordre Europea d'Investigació i d'una ordre d'embargament internacional per garantir que els fons continuessin immobilitzats mentre avançaven les diligències judicials. El jutjat que va assumir el cas va autoritzar aquestes mesures i les autoritats hongareses van confirmar que els diners seguien bloquejats. Finalment, fa poques setmanes, l'empresa va confirmar que havia recuperat íntegrament els 1,25 milions d'euros. Un desenllaç poc freqüent en aquesta mena d'estafes, en què les víctimes sovint descobreixen el frau quan els diners ja han passat per diversos comptes i resulta pràcticament impossible recuperar-los.
Segona fase de la investigació
La investigació, però, no està tancada. Els Mossos continuen treballant per identificar els autors materials de l'estafa, els possibles col·laboradors i les persones que havien d'acabar rebent els diners. Fonts de la policia catalana alerten, però, que aquesta fase per detenir els autors de l'estafa és la més complicada. Els ciberlladres treballen a distància, fins i tot fora de la Unió Europea, i s'aprofiten de la IA per aconseguir ser més efectius en aquesta enginyeria social que s'aprofita de vectors de vulnerabilitat de les empreses per aconseguir interposar-se entre proveïdor i client i rebre ingents quantitats de diners. El cost-benefici d'aquestes estafes és exponencial, asseguren experts en ciberseguretat de la policia catalana. La falta de capacitat real, ara per ara, dels Mossos d'Esquadra, com de les altres forces de seguretat estatals, per combatre aquestes estafes fa que la policia hagi de reforçar la prevenció per evitar que les potencials víctimes caiguin de quatre grapes a la trampa dels ciberlladres.
Els Mossos han reforçat la investigació d'aquests delictes amb una nova estratègia contra les estafes virtuals per al període 2026-2028, que inclou més especialització policial, la consolidació de la UCCIT i la creació d'un Grup de Ciberintel·ligència. Actualment, aquesta unitat manté obertes 28 investigacions relacionades amb fraus digitals i ha aconseguit bloquejar gairebé 2,8 milions d'euros. Entre gener i agost de 2026, la policia catalana ha comptabilitzat 53.577 ciberestafes, unes 220 cada dia, amb un perjudici econòmic que supera els 103 milions d'euros. Una xifra que evidencia la magnitud d'un fenomen que no només afecta les persones que cauen en falsos missatges o enllaços fraudulents —com l'estafa de WhatsApp que demana el vot per la Sophie—, sinó també empreses que poden perdre quantitats milionàries amb una única transferència i en qüestió de segons.